マスターカード詐欺メール急増の罠!「利用停止」の真偽と緊急対処法
 著者: 松本 悠斗
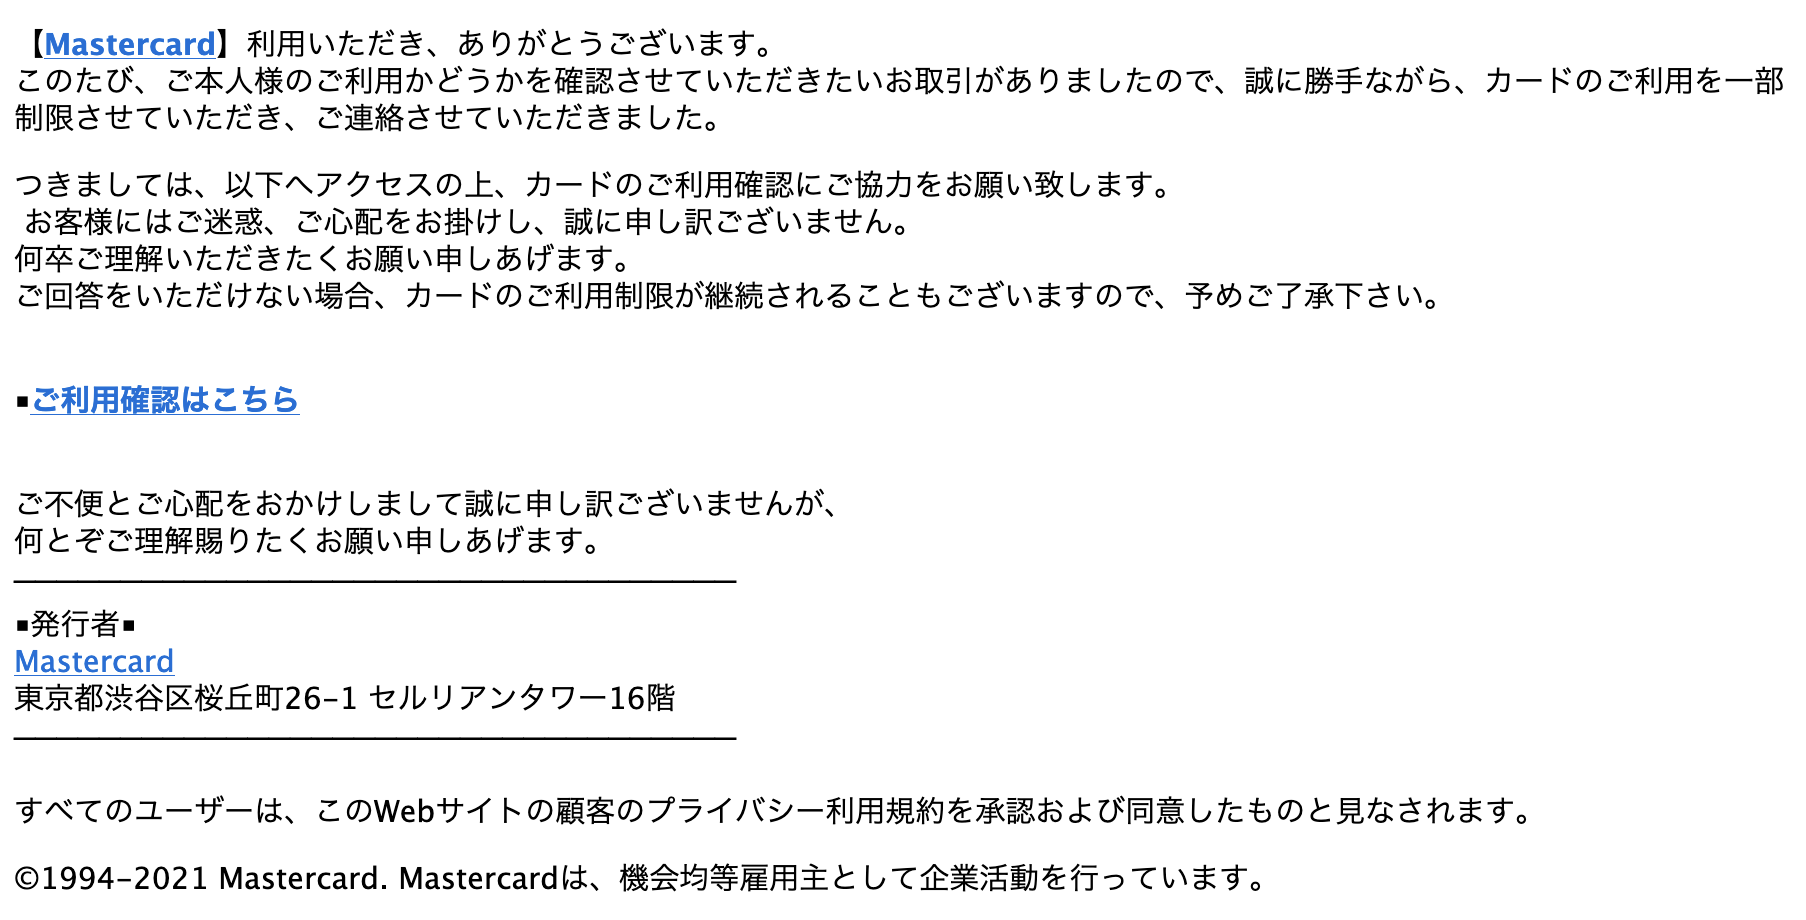
詐欺グループの文面は進化を続けていますが、細部を冷静に観察すれば確実に見破ることができます。日常の中でマスターカードの詐欺メールを見分けるための主要な着眼点は以下の4点です。
1. 送信元のメールアドレスとドメイン
送信者名(表示名)が「Mastercard」や「三井住友カード」「楽天カード」になっていても、実際の送信元アドレス(ヘッダー情報)を展開すると、全く関係のないランダムな英数字列や、フリーメール、海外ドメイン(.xyz、.top、.cnなど)になっているケースが目立ちます。
2. SMSに記載された短縮URLや不審な文字列
携帯電話宛てのマスターカードを騙るSMS詐欺のURLには、不自然な短縮リンクや、公式サイトに似せた偽ドメイン(例: 「mastercard-security-check.com」「smbc-card-update.jp」など)が記載されています。タップする前にドメインの末尾を必ず確認する習慣が欠かせません。
3. 「Mastercard ID Check」を騙る偽の認証画面
ネットショッピング時の本人認証サービスであるMastercard ID Checkの偽メールや偽画面も確認されています。カード番号や有効期限を入力させた直後に、スマートフォンに届いたワンタイムパスワード(SMSコード)まで入力させようとする手口です。これに入力すると、犯人側の高額決済がリアルタイムで承認されてしまいます。
4. 楽天カードや三井住友カードを装う巧妙な偽サイト
「三井住友カードのマスターカード詐欺メール」や「楽天カードのマスターカード偽サイト」のように、国内主要イシュアのデザインを丸ごとコピーしたフィッシングサイトも氾濫しています。ロゴやフォント、レイアウトが公式と完全に一致していても、ブラウザのアドレスバーに表示されている正規ドメイン(smbc-card.co.jp や rakuten-card.co.jp など)と異なっていれば100%偽物です。
マネー知識やキャリア形成に役立つノウハウを、初心者にも分かりやすく解説するのが得意です。
